Domain fbdr.de kaufen?
Wir ziehen mit dem Projekt
fbdr.de um.
Sind Sie am Kauf der Domain
fbdr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fbdr.de kaufen?
Ist und Schwachstellenanalyse?
Was ist eine Schwachstellenanalyse? Eine Schwachstellenanalyse ist ein Prozess, bei dem potenzielle Schwachstellen in einem System, einer Organisation oder einem Prozess identifiziert und bewertet werden. Ziel ist es, potenzielle Risiken und Bedrohungen frühzeitig zu erkennen und geeignete Maßnahmen zur Risikominimierung zu ergreifen. Eine Schwachstellenanalyse kann in verschiedenen Bereichen durchgeführt werden, wie z.B. in der Informationssicherheit, im Qualitätsmanagement oder im Projektmanagement. Durch eine systematische Analyse können Schwachstellen frühzeitig behoben und die Sicherheit und Effizienz eines Systems verbessert werden. **
Wie kann eine umfassende Schwachstellenanalyse dazu beitragen, die Sicherheit und Effizienz eines Systems zu verbessern? Welche Methoden und Werkzeuge werden für eine erfolgreiche Schwachstellenanalyse eingesetzt?
Eine umfassende Schwachstellenanalyse kann dazu beitragen, potenzielle Sicherheitslücken und Schwachstellen in einem System aufzudecken, um diese gezielt zu beheben und die Sicherheit zu erhöhen. Durch die Identifizierung von Schwachstellen können auch Effizienzprobleme aufgedeckt und behoben werden, um die Leistung des Systems zu optimieren. Für eine erfolgreiche Schwachstellenanalyse werden verschiedene Methoden und Werkzeuge eingesetzt, wie zum Beispiel Penetrationstests, Vulnerability Scans, Code-Analysen, Sicherheitsaudits und Sicherheitsrichtlinien. Diese helfen dabei, Schwachstellen zu identifizieren, zu bewerten und Maßnahmen zur Behebung oder Abschwächung der Risiken zu entwickeln **

Ähnliche Suchbegriffe für Schwachstellenanalyse
Top-Angebote
Produkte zum Begriff Schwachstellenanalyse:
-
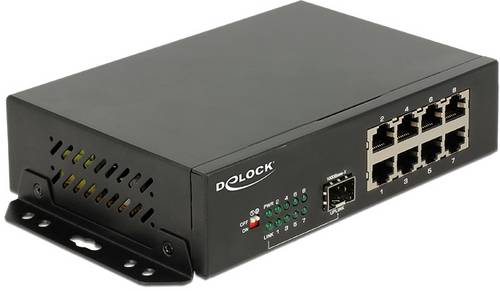
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.117,43 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Welche Methoden und Tools werden typischerweise bei der Schwachstellenanalyse in den Bereichen Informationstechnologie, Cybersicherheit und Softwareentwicklung eingesetzt?
Bei der Schwachstellenanalyse in den Bereichen Informationstechnologie, Cybersicherheit und Softwareentwicklung werden typischerweise verschiedene Methoden und Tools eingesetzt. Dazu gehören Penetrationstests, bei denen gezielt nach Sicherheitslücken gesucht wird, sowie Vulnerability Scans, die automatisiert nach Schwachstellen in Systemen und Anwendungen suchen. Des Weiteren werden auch Code-Analyse-Tools eingesetzt, um potenzielle Sicherheitslücken in der Softwareentwicklung zu identifizieren. Zudem kommen auch Security Information and Event Management (SIEM) Systeme zum Einsatz, um Sicherheitsvorfälle zu überwachen und zu analysieren. **
-
Wie kann eine Schwachstellenanalyse dabei helfen, die Sicherheit und Effizienz eines Systems zu verbessern?
Eine Schwachstellenanalyse identifiziert potenzielle Sicherheitslücken im System, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitsrisiken minimiert und die Integrität des Systems gewährleistet werden. Zudem ermöglicht die Analyse eine Optimierung der Prozesse und Ressourcennutzung, um die Effizienz des Systems zu steigern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Top-Angebote
Produkte zum Begriff Schwachstellenanalyse:
-
VALUE USB3.0 Gigabit Konverter+ Hub 3x Digital/Daten Netzwerk (12.99.1116)Produktbeschreibung: VALUE - Netzwerkadapter - USB-C 3.1 - USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): USB-C 3.1, Ports: USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Abmessungen (Breite x Tiefe x Höhe): 3,5 cm x 32 cm x 1,8 cm, Gewicht: 32 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: USB 3.1, USB 3.0, Systemanforderungen: Microsoft Windows XP / 7 / 8, Apple MacOS X 10.x45,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
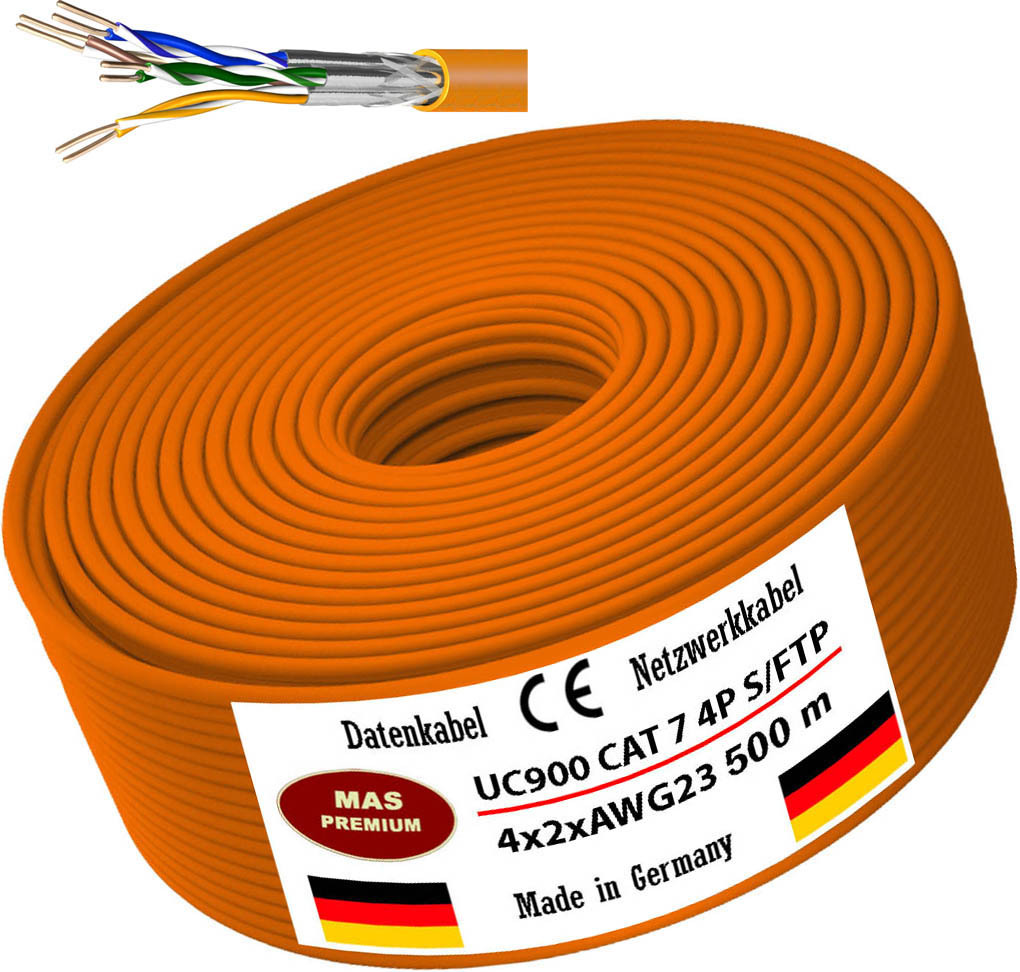
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist und Schwachstellenanalyse?
Was ist eine Schwachstellenanalyse? Eine Schwachstellenanalyse ist ein Prozess, bei dem potenzielle Schwachstellen in einem System, einer Organisation oder einem Prozess identifiziert und bewertet werden. Ziel ist es, potenzielle Risiken und Bedrohungen frühzeitig zu erkennen und geeignete Maßnahmen zur Risikominimierung zu ergreifen. Eine Schwachstellenanalyse kann in verschiedenen Bereichen durchgeführt werden, wie z.B. in der Informationssicherheit, im Qualitätsmanagement oder im Projektmanagement. Durch eine systematische Analyse können Schwachstellen frühzeitig behoben und die Sicherheit und Effizienz eines Systems verbessert werden. **
-
Wie kann eine umfassende Schwachstellenanalyse dazu beitragen, die Sicherheit und Effizienz eines Systems zu verbessern? Welche Methoden und Werkzeuge werden für eine erfolgreiche Schwachstellenanalyse eingesetzt?
Eine umfassende Schwachstellenanalyse kann dazu beitragen, potenzielle Sicherheitslücken und Schwachstellen in einem System aufzudecken, um diese gezielt zu beheben und die Sicherheit zu erhöhen. Durch die Identifizierung von Schwachstellen können auch Effizienzprobleme aufgedeckt und behoben werden, um die Leistung des Systems zu optimieren. Für eine erfolgreiche Schwachstellenanalyse werden verschiedene Methoden und Werkzeuge eingesetzt, wie zum Beispiel Penetrationstests, Vulnerability Scans, Code-Analysen, Sicherheitsaudits und Sicherheitsrichtlinien. Diese helfen dabei, Schwachstellen zu identifizieren, zu bewerten und Maßnahmen zur Behebung oder Abschwächung der Risiken zu entwickeln **
-
Welche Methoden und Tools werden typischerweise bei der Schwachstellenanalyse in den Bereichen Informationstechnologie, Cybersicherheit und Softwareentwicklung eingesetzt?
Bei der Schwachstellenanalyse in den Bereichen Informationstechnologie, Cybersicherheit und Softwareentwicklung werden typischerweise verschiedene Methoden und Tools eingesetzt. Dazu gehören Penetrationstests, bei denen gezielt nach Sicherheitslücken gesucht wird, sowie Vulnerability Scans, die automatisiert nach Schwachstellen in Systemen und Anwendungen suchen. Des Weiteren werden auch Code-Analyse-Tools eingesetzt, um potenzielle Sicherheitslücken in der Softwareentwicklung zu identifizieren. Zudem kommen auch Security Information and Event Management (SIEM) Systeme zum Einsatz, um Sicherheitsvorfälle zu überwachen und zu analysieren. **
-
Wie kann eine Schwachstellenanalyse dabei helfen, die Sicherheit und Effizienz eines Systems zu verbessern?
Eine Schwachstellenanalyse identifiziert potenzielle Sicherheitslücken im System, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitsrisiken minimiert und die Integrität des Systems gewährleistet werden. Zudem ermöglicht die Analyse eine Optimierung der Prozesse und Ressourcennutzung, um die Effizienz des Systems zu steigern. **
Ähnliche Suchbegriffe für Schwachstellenanalyse
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.117,43 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neumann, Thorsten: Cybersicherheit und die ElektrofachkraftCybersicherheit und die Elektrofachkraft , Gewährleistung von praktischer Cybersicherheit in Betrieben - der Dreiklang von IT-Sicherheit, Elektrosicherheit und Arbeitssicherheit in produzierenden Unternehmen und im Dienstleistungsbereich , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 20240624, Produktform: Kartoniert, Titel der Reihe: VDE-Schriftenreihe - Normen verständlich#210#, Autoren: Neumann, Thorsten~Kutsche, Ralf, Seitenzahl/Blattzahl: 141, Keyword: Arbeitssicherheit; BetrSichV; Betriebsorganisation; Betriebssicherheitsverordnung; Cyber Resilience Act; Cyber-Security; Cyber-Sicherheit; Cybersecurity; Cybersicherheit; Elektrofachkraft; IT-Sicherheit; Informationssicherheit; Schutzbedarfsanalyse; TRBS 1115, Fachschema: Betriebslehre / Industriebetriebslehre~Industriebetriebslehre~Business / Management~Management~Arbeitsgesetz~Arbeitsrecht~Arbeitsschutz - ArbSchG~Arbeitssicherheit~Sicherheit / Arbeitssicherheit~Arbeitszeit~Elektroberufe / Elektrohandwerk~Elektrohandwerk~Elektroinstallation~Installation (Bau) / Elektrohandwerk, Fachkategorie: Industrielle Organisation~Arbeitsschutz- und Arbeitssicherheitsrecht, Arbeitszeitrecht~Elektrikerhandwerk~Elektronik, Nachrichtentechnik, Warengruppe: TB/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 149, Höhe: 10, Gewicht: 199, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.